Protección de datos · Safetica

La información no se la roban. La saca alguien que tenía permiso.

Sale por un canal autorizado, cifrada, desde un equipo de la empresa y con un usuario autenticado que tenía un motivo de negocio real. Ninguno de tus controles la detiene, porque ninguno está mirando qué lleva el archivo — están mirando si el proceso es malicioso, que es otra pregunta.

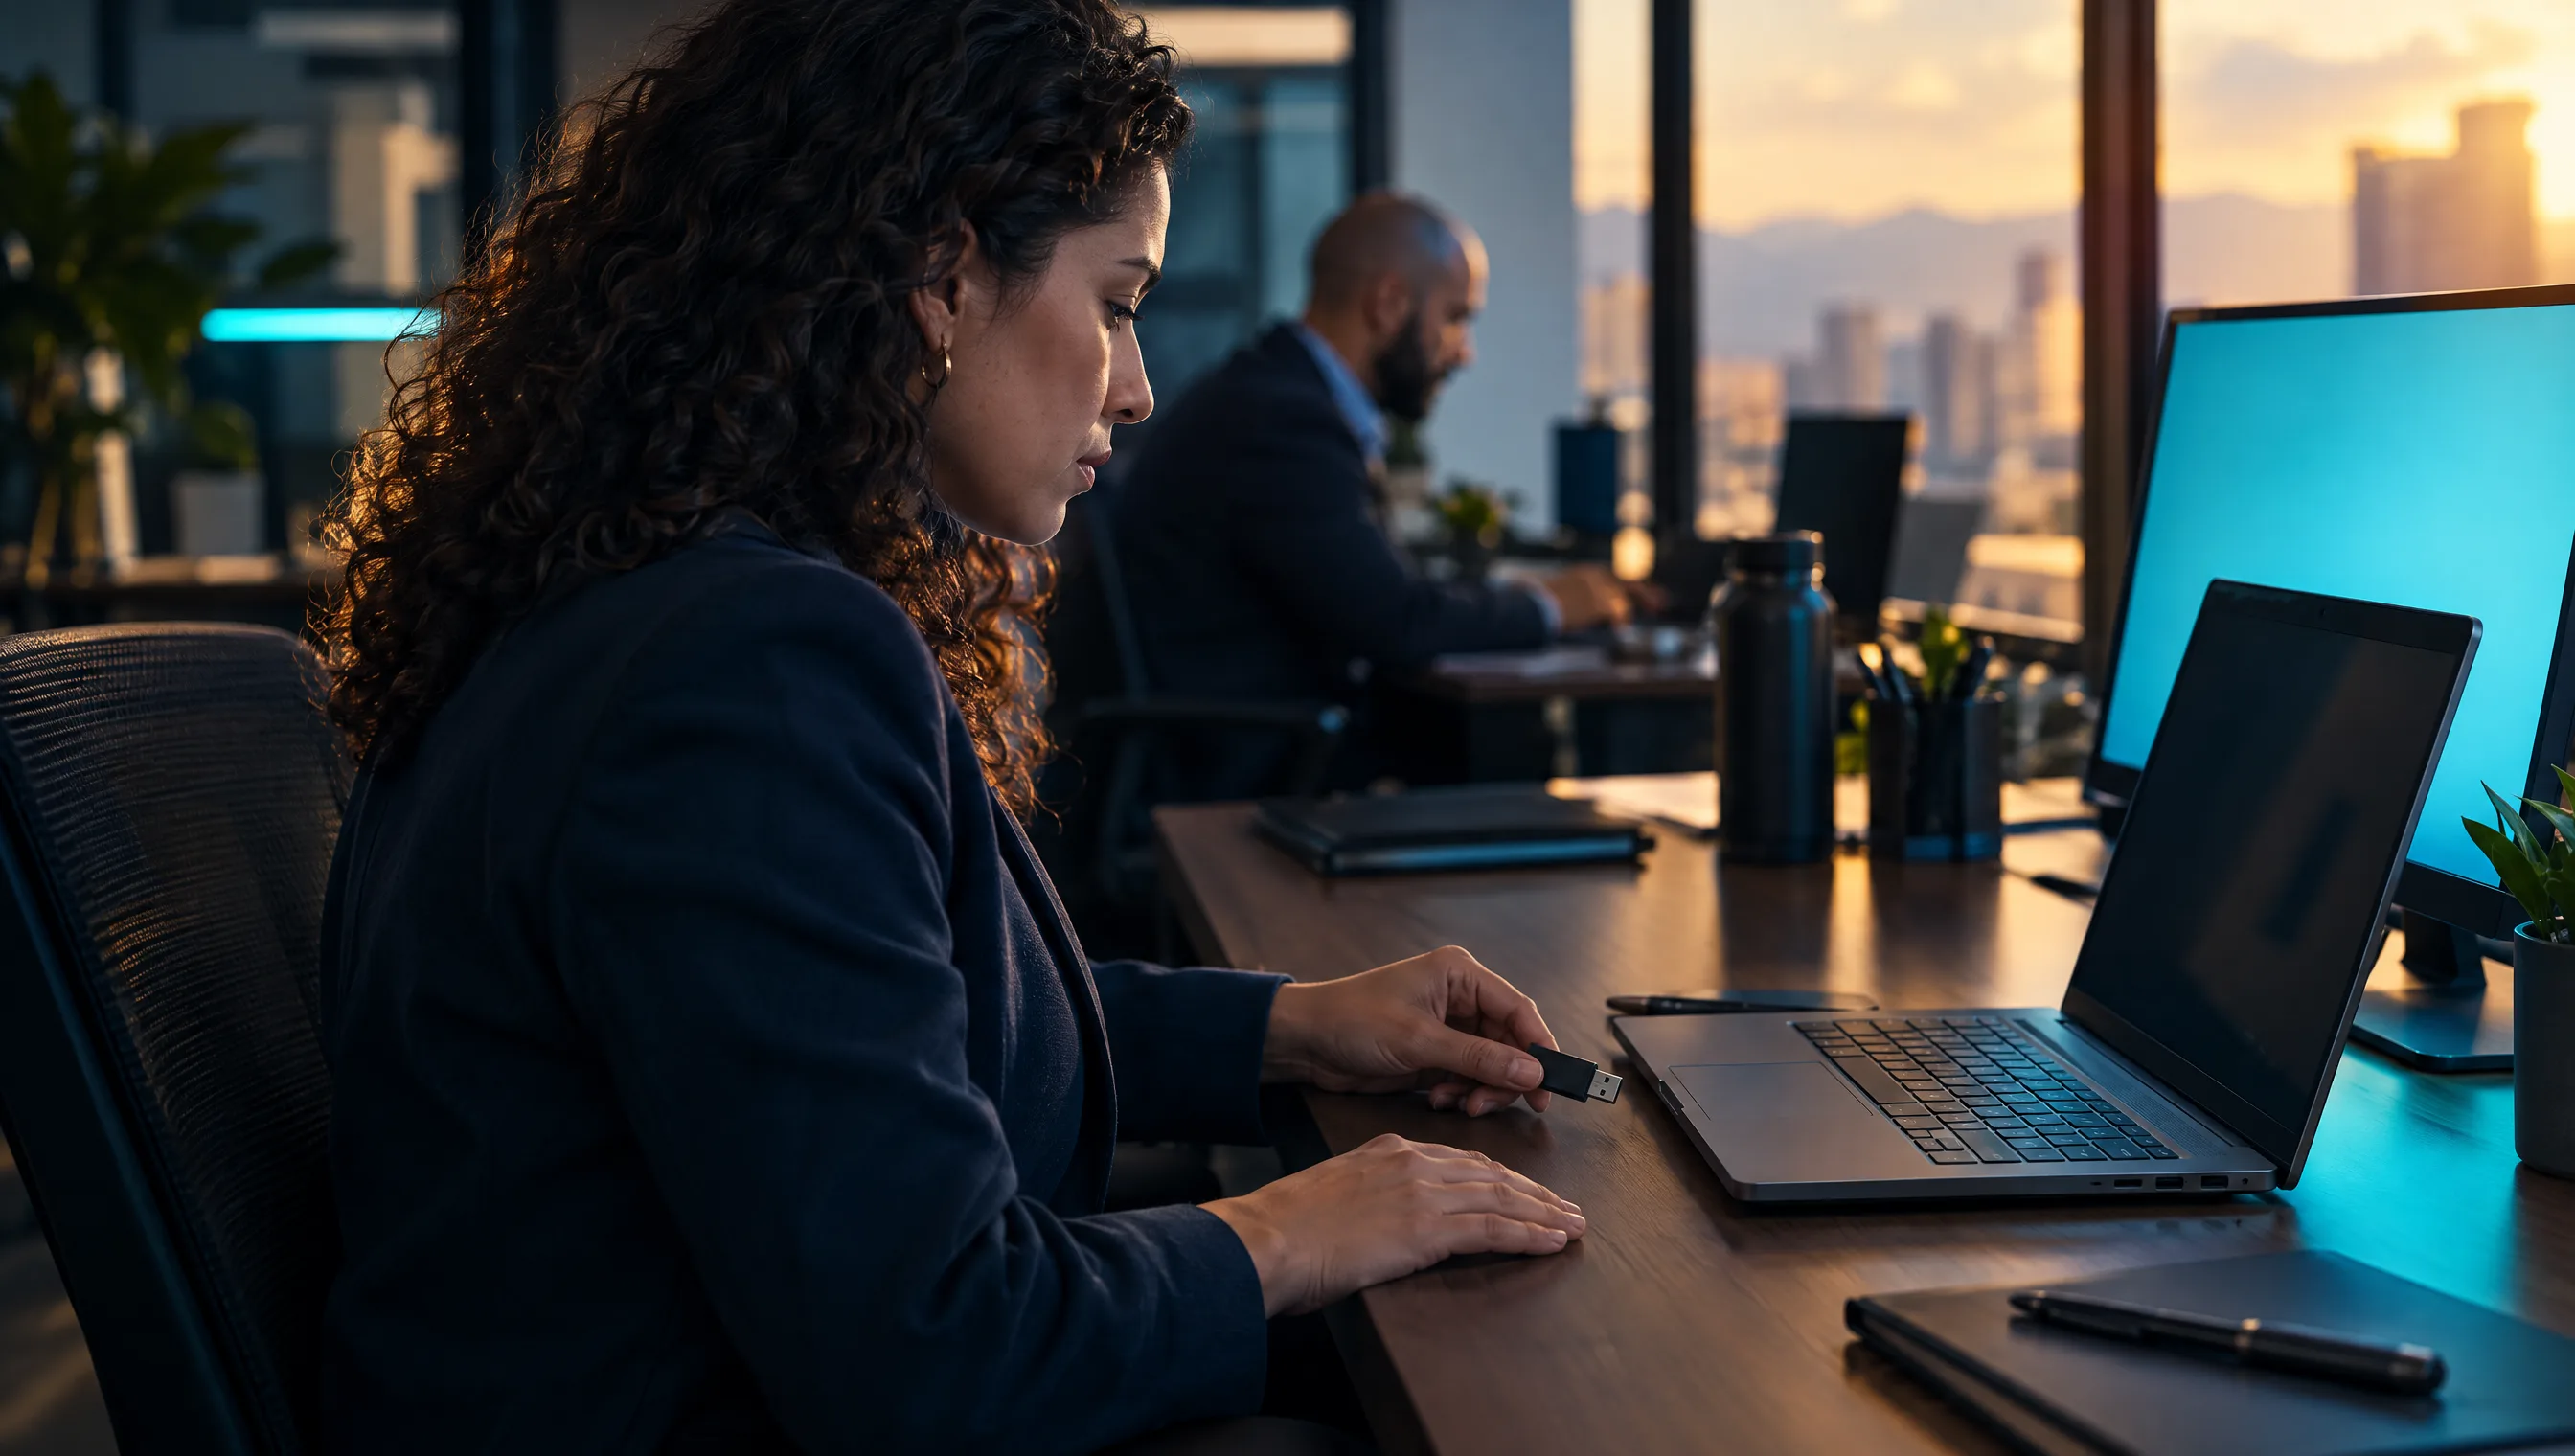
Una mujer de pelo rizado duda con una memoria USB en la mano junto a su portátil; al fondo, desenfocado, un colega calvo y de barba trabaja en su escritorio.
Lo que ColCiber suma

La licencia la vende el fabricante. Lo que la vuelve una política lo hacemos nosotros.

Soporte ilimitado durante todo el licenciamiento

No hay bolsa de horas, ni tarifa por llamada, ni «horas adicionales de soporte». El soporte sobre la herramienta va incluido mientras la licencia esté vigente, y contesta una persona del equipo técnico. Y adentro entra el trabajo que nadie ve pero que sí tiene fecha: mantener al día la versión del agente en los equipos, sobre la que el fabricante ya publicó un aviso de acción requerida. Qué implica está detallado abajo, en lo que recibes.

Fuente: Aviso «Action required» del fabricante · support.safetica.com/en/knowledge-base/list-of-found-vulnerabilities, verificado 2026-08-19

Entrega llave en mano

Recibes la implementación completa, no el envío de una licencia: consola configurada, agentes desplegados en los equipos, el perímetro de destinos definido y las políticas puestas y probadas antes de que empiece a bloquear nada.

Asesoría en cualquier política, sin límite de políticas

Las que necesites, cuando las necesites. Si el área jurídica cambia el criterio, si entra una regulación nueva o si un área pide una excepción, la política se rediseña con nosotros y no se cobra aparte.

Análisis de cualquier reporte, sin límite

Los reportes que el plan genere, los leemos contigo y te decimos qué hacer con lo que dicen — sin tope de cuántos ni de cuántas veces. Lo que sí tiene tope es cuántos reportes genera el plan contratado, que es un límite del producto y no lo levantamos nosotros: son cinco en Standard, veinte en Premium e ilimitados en Enterprise.

ColCiber S.A.S.Safetica

Safetica, comercializado e implementado por ColCiber en Colombia.

El problema real

Todos tus controles preguntan si el proceso es malicioso. Ninguno pregunta si el dato debía salir.

Un viernes a las seis de la tarde alguien tiene que entregar un informe. Abre la carpeta compartida, saca el archivo con la base de clientes, lo adjunta a un asistente de IA para que le arme el resumen y sigue. El archivo viajó cifrado, por una conexión legítima, desde un equipo de la empresa, con un usuario autenticado y por un motivo de negocio real. No hubo un ataque. No hubo un descuido. Hubo alguien terminando su trabajo.

Y ahí está el mecanismo: cada control que la empresa ya tiene está contestando otra pregunta. El antivirus mira si el proceso se comporta como una amenaza. El firewall mira la reputación del destino. El segundo factor mira si quien entró es quien dice ser. Los tres contestan bien lo que se les preguntó, y ninguno de los tres puede contestar la única pregunta que importa acá —«¿esta información tenía permiso de salir por este canal?»— porque para contestarla hay que saber QUÉ lleva el archivo, y ninguno lo clasifica.

La segunda mitad es más silenciosa: la herramienta llegó antes que la política. Nadie escribió una regla para una categoría que hace dos años no existía. El asistente de IA está instalado en el equipo corporativo, aparece en el navegador de todos, y en la política de tratamiento de la información no hay una sola línea que hable de él. No es que la regla se esté incumpliendo — es que no hay regla que incumplir.

La factura llega el día que alguien pregunta qué información salió de la empresa, por dónde y a nombre de quién. Y esa pregunta casi nunca la hace un atacante: la hace un cliente que pide evidencia, la hace auditoría interna, o la hace el mismo director de TI tratando de explicar algo que ya pasó.

La misma operación, mirada por dos controles distintos.

  • Qué pregunta

    El control que mira el proceso

    ¿Este proceso se está comportando como una amenaza?

    Con Safetica

    ¿Esta información tenía permiso de salir por este canal?

  • Qué mira

    El control que mira el proceso

    El comportamiento: qué ejecuta, a dónde se conecta, qué reputación tiene el destino.

    Con Safetica

    El contenido y el contexto: qué información lleva el archivo, quién la mueve, a qué tipo de destino y con qué clasificación.

  • Qué hace cuando el usuario sí tenía permiso

    El control que mira el proceso

    Nada. La operación es legítima, y desde su punto de vista lo es de verdad.

    Con Safetica

    Aplica la acción que se haya definido para ese destino: registrar, avisar al usuario, bloquear dejándole anular, o bloquear.

  • Qué queda cuando el archivo ya salió

    El control que mira el proceso

    Una conexión en un registro de red, sin decir qué información llevaba.

    Con Safetica

    La auditoría del flujo de datos con el destino, el usuario y la clasificación — y desde Premium, una copia sombra del archivo que causó el incidente.

Qué controla, y por dónde

Diez controles, cada uno con su fuente. No hay que creernos nada.

Cada control con lo mismo: qué es en cristiano, su forma técnica al costado para que sea auditable, cómo se ve en una empresa de acá y por qué importa. Todas las fuentes son del propio fabricante y se verificaron el 19 de agosto de 2026.

  1. Un destino propio para los asistentes de IA, con cinco acciones

    Tipo de destino «AI assistants» · Allow · Log · Notify · Block (with override) · Block

    Cómo se veSafetica trae un tipo de destino dedicado a los asistentes de IA, y sobre él se elige una de cinco acciones: permitir, registrar, avisar al usuario, bloquear dejándole anular el bloqueo, o bloquear. Se puede aplicar la misma acción a todos los asistentes o una distinta a cada uno. La lista que cubre es cerrada y son cinco: ChatGPT Classic · Claude Desktop (Chat + Cowork) · Microsoft Copilot · Microsoft 365 Copilot · Claude Cowork. Todo lo demás se gobierna con el destino genérico de subida a la web.

    Por qué importaLa discusión en la empresa nunca es «bloqueo o no bloqueo»: es que la única opción que existía era prohibir la herramienta, y prohibirla no funciona porque la gente la necesita para trabajar. «Bloquear dejando anular» es la opción políticamente viable — el usuario ve el aviso, decide, y esa decisión queda registrada con su nombre.

    Fuente: support.safetica.com/en/knowledge-base/file-uploads-to-ai-assistants, verificado 2026-08-19

  2. La IA generativa viene marcada como destino no confiable de fábrica

    Grupo de destinos predefinido «AI tools», dentro de «Untrusted destinations»

    Cómo se veSin configurar nada, Safetica ya clasifica el grupo de herramientas de IA dentro de los destinos NO confiables, junto a los servicios de correo personal, las plataformas de compartición de archivos y los conversores en línea. Los destinos confiables de fábrica son otros: Microsoft 365, la red interna, los repositorios de código de la empresa.

    Por qué importaUna herramienta que arranca permitiendo todo obliga a que alguien se siente a prohibir, y ese alguien nunca tiene tiempo. Que la postura por defecto ya trate a la IA generativa como territorio externo cambia la pregunta del proyecto: en vez de «qué prohibimos», se vuelve «qué autorizamos», que es una conversación que sí se puede tener con las áreas.

    Fuente: support.safetica.com/en/knowledge-base/predefined-templates, verificado 2026-08-19

  3. Lo que se sube a un sitio web, tratado como lo que es: una salida

    Tipo de destino «Upload to web» · grupos «File sharing», «Free email services», «Converters & online tools», «Social networks», «Web-based instant messengers»

    Cómo se veEl canal genérico de subida a la web se gobierna por grupos de destino con nombre. El conversor de PDF en línea, el servicio de transferencia de archivos grandes, el correo personal abierto en el navegador y el mensajero web quedan cada uno en su grupo, y cada grupo recibe su acción. Ahí es donde caen también las herramientas de IA que no están en el destino dedicado.

    Por qué importaEl conversor de PDF en línea es el ejemplo perfecto de por qué el problema no es la mala intención: alguien necesita firmar un contrato, no tiene la herramienta, busca un conversor en línea y sube el contrato a un servidor del que no sabe ni el país. Hizo su trabajo. Lo que faltaba era que ese destino tuviera una regla.

    Fuente: support.safetica.com/en/knowledge-base/predefined-templates, verificado 2026-08-19 · Datasheet oficial «Capabilities & Plans Overview» · support.safetica.com/datasheet/platform-matrix-en, verificado 2026-08-19

  4. El correo se audita entero, adjuntos incluidos, y se puede detener

    Email policies · Microsoft 365: Exchange Online and Outlook email policies · Microsoft 365: Data flow audit

    Cómo se veLa auditoría cubre todos los correos enviados, con sus adjuntos, y es independiente del dispositivo desde el que se enviaron. Sobre esa base se pueden bloquear correos: por contenido sensible en el adjunto o por destinatario prohibido.

    Por qué importaEl correo sigue siendo el canal por el que sale más información, y es el único que la gente percibe como interno aunque termine en un buzón de otra empresa. Que la auditoría no dependa del dispositivo importa más de lo que parece: cubre también el correo enviado desde el teléfono personal, que es donde nadie tiene agente instalado.

    Fuente: support.safetica.com/en/knowledge-base/microsoft-365-protection-in-safetica, verificado 2026-08-19

  5. Una compartición ya hecha en la nube se puede cancelar

    Microsoft 365: Visibility for files shared from M365 · Microsoft 365: Policies for sharing files from M365 · SharePoint Online, OneDrive for Business, Teams

    Cómo se veSafetica ve qué archivos se compartieron desde Microsoft 365 y con quién, aplica políticas sobre esa compartición y puede cancelar una que ya se hizo. En SharePoint Online el control es granular —se restringe a nivel de tenant, de sitio o de una carpeta concreta—; en OneDrive for Business es a nivel de tenant, como un todo.

    Por qué importaUn enlace de «cualquiera con el vínculo» sigue vivo después de que la persona que lo creó salió de la empresa, y ninguna baja en el directorio lo apaga. Poder cerrar la compartición desde afuera es lo que convierte el hallazgo de una auditoría en una tarea de diez minutos en vez de en un proyecto.

    Fuente: support.safetica.com/en/knowledge-base/microsoft-365-protection-in-safetica, verificado 2026-08-19

  6. Las nubes de almacenamiento, por navegador y por carpeta sincronizada

    Data destination management · Google Drive, Dropbox, Box, SharePoint Online, OneDrive · OneDrive Sync Client (Windows)

    Cómo se veEl control cubre las tres formas en que un archivo llega a una nube personal: la transferencia por navegador, la carpeta sincronizada en el escritorio y —sólo en Windows— el propio cliente de sincronización de OneDrive, vigilado en segundo plano.

    Por qué importaLa carpeta sincronizada es el punto ciego clásico. Nadie «sube» nada: arrastra un archivo a una carpeta del escritorio y el archivo aparece en una cuenta personal sin que haya existido una sesión, un clic de subida ni una conexión que un registro de red pueda distinguir de cualquier otra.

    Fuente: support.safetica.com/en/knowledge-base/protect-cloud-drives, verificado 2026-08-19

  7. Los dispositivos externos, separando el corporativo del personal

    External device policies · grupo de destinos predefinido «Personal non-company external devices»

    Cómo se veLa política sobre dispositivos extraíbles distingue de fábrica entre los dispositivos de la empresa y los personales, y esa distinción es un grupo de destinos con nombre propio, no una lista que alguien tenga que mantener a mano.

    Por qué importaBloquear todos los USB es la política que más rápido se desactiva, porque el primer día que alguien no puede entregar un archivo a un cliente en una reunión, alguien pide la excepción. Separar el dispositivo corporativo del personal deja la política en pie en vez de dejarla apagada.

    Fuente: Datasheet oficial «Capabilities & Plans Overview» · support.safetica.com/datasheet/platform-matrix-en, verificado 2026-08-19 · support.safetica.com/en/knowledge-base/predefined-templates, verificado 2026-08-19

  8. Clasifica por contenido, y también dentro de una imagen

    Safetica data classification · Predefined data classifications · Data discovery of data-at-rest · OCR - sensitive content detection in images

    Cómo se veLa clasificación mira el contenido del archivo, no sólo su nombre o su carpeta, e incluye descubrimiento de datos en reposo —lo que ya está guardado— y detección de contenido sensible dentro de imágenes por OCR, que está disponible en los cuatro planes.

    Por qué importaEs la pieza sin la cual todo lo demás es imposible: no se puede decidir si un archivo podía salir si nadie sabe qué lleva adentro. Y el OCR cierra el hueco más incómodo — la foto de la cédula, el pantallazo del extracto, el contrato escaneado, que para cualquier control basado en texto son un archivo de imagen y nada más.

    Fuente: support.safetica.com/en/knowledge-base/comparing-product-plans, verificado 2026-08-19 · Datasheet oficial «Capabilities & Plans Overview» · support.safetica.com/datasheet/platform-matrix-en, verificado 2026-08-19

  9. La política se endurece sola cuando alguien mueve más de lo habitual

    Volume-aware policies · Policies with dynamic action

    Cómo se veLa acción de la política se vuelve gradualmente más estricta para un usuario que trabaja con un volumen de datos sensibles mayor que el de sus pares. El fabricante lo describe con umbrales predefinidos y comparación contra la actividad del resto de la empresa, no como una caja negra.

    Por qué importaLa renuncia se avisa el viernes y la copia de la base de clientes se hace el jueves. Una regla fija no distingue entre las tres facturas que alguien exporta cada semana y las tres mil que exportó anoche; una que se endurece por volumen sí, y lo hace sin que nadie tenga que estar mirando.

    Fuente: support.safetica.com/en/knowledge-base/policies-dynamic-action, verificado 2026-08-19

  10. Queda el registro del flujo, y desde Premium el archivo mismo

    Data flow audit · User activity audit: app usage, website visits, email traffic · Shadow copy of incident-causing files

    Cómo se veLa auditoría del flujo de datos deja el registro de qué salió, por qué canal y a nombre de quién, junto con la actividad de uso de aplicaciones, sitios y correo. Y desde el plan Premium se guarda además una copia sombra del archivo que causó el incidente. En Standard esa copia no existe.

    Por qué importaSin la copia sombra, la investigación de un incidente termina en «salió un archivo de 4 MB hacia un destino no confiable». Con ella termina en el archivo. Es la diferencia entre poder decirle a un cliente qué información suya salió y tener que decirle que no se sabe.

    Fuente: Datasheet oficial «Capabilities & Plans Overview» · support.safetica.com/datasheet/platform-matrix-en, verificado 2026-08-19 · support.safetica.com/en/knowledge-base/product-plan-limits, verificado 2026-08-19
Cómo se implementa

Descubrir, clasificar, aplicar, medir y ajustar. Y volver a empezar.

  1. Descubrimos

    Primero se mira qué información hay y por dónde se está moviendo hoy, sin bloquear nada. El descubrimiento de datos en reposo dice qué está guardado y dónde; la auditoría de flujo dice qué sale y por qué canal.

  2. Clasificamos

    Con eso a la vista se decide qué información es sensible para tu empresa y con qué criterio. Acá entran las clasificaciones que trae el producto y la que hay que escribir a mano, que en Colombia es la de datos personales.

  3. Aplicamos la política

    Se define el perímetro de destinos —cuáles son confiables y cuáles no— y qué acción recibe cada uno. Se empieza registrando y avisando, nunca bloqueando de entrada: una política que frena el trabajo el primer día se desactiva el segundo.

  4. Medimos

    Los reportes muestran qué se intentó, por dónde y con qué frecuencia. Eso es lo que convierte la discusión con las áreas en una conversación sobre hechos en vez de una sobre sospechas.

  5. Ajustamos

    Con lo medido se sube la acción donde hacía falta y se afloja donde estorbaba, y se corrigen las clasificaciones que estaban marcando de más. Después aparece una herramienta nueva, entra un área nueva o cambia una regulación — y volvemos al primer paso.

Los planes

Toda la IA empieza en Premium. Standard es el plan sin IA, y lo dice el fabricante.

Standard

Essential Visibility

La base completa de protección por reglas. Es el plan sin IA.

  • Protección de datos por reglas, completa
  • Auditoría de actividad de usuario y gestión de riesgo interno
  • Insights accionables, disparados por violación de política
  • Clasificación avanzada de datos, con OCR de contenido sensible en imágenes
  • Seguridad de datos en nube: Microsoft 365 y Google
  • Reportes y alertas de incidente en tiempo real

Fuente: support.safetica.com/en/knowledge-base/comparing-product-plans, verificado 2026-08-19 · Datasheet oficial «Capabilities & Plans Overview» · support.safetica.com/datasheet/platform-matrix-en, verificado 2026-08-19

Premium

Advanced Security

Acá empieza toda la IA, y acá empieza el SIEM.

  • Clasificación por IA — «Smart tags», que el propio artículo llama «AI tags»
  • Smart insights: patrones de riesgo sin que haya violación de política
  • AI summary sobre los insights
  • Similar insights and suggestions, para triaje asistido
  • Data destination suggestions
  • Detección de anomalías y de riesgo
  • Análisis de contenido en la nube, con cuota mensual por usuario
  • Integración SIEM
  • Herramientas avanzadas de investigación de DLP
  • Copia sombra del archivo que causó el incidente

Fuente: support.safetica.com/en/knowledge-base/comparing-product-plans, verificado 2026-08-19 · support.safetica.com/en/knowledge-base/product-plan-limits, verificado 2026-08-19

Enterprise

High-Compliance

Lo mismo de Premium, con los techos subidos.

  • Todo lo de Premium, sin cambiar de funciones
  • Más cuentas de administrador y más meses de retención
  • Reportes sin tope de cantidad
  • Más análisis de contenido en la nube por usuario y mes
  • Rango de fechas del reporte más largo
  • Más plantillas de diseño por reporte

Fuente: support.safetica.com/en/knowledge-base/comparing-product-plans, verificado 2026-08-19 · support.safetica.com/en/knowledge-base/product-plan-limits, verificado 2026-08-19
Los tres planes son exclusivamente nube. Safetica On-Prem existe y no está descontinuado, pero es un SKU aparte y no un cuarto nivel de esta plataforma: se contrata por separado y su matriz de capacidades es distinta. Si tu regulación exige alojar la solución en tu propia infraestructura, esa es la conversación, y la tenemos. Y una advertencia para quien tenga a la vista una cotización de hace un par de años: la generación anterior de la línea usaba otros nombres, y en ella «Premium» era el nivel más alto, mientras que hoy es el intermedio. El mismo nombre no describe el mismo alcance — hay que releer esa cotización contra la matriz vigente.

Fuente: support.safetica.com/en/knowledge-base/comparing-product-plans, verificado 2026-08-19 · safetica.com/safetica-on-prem, verificado 2026-08-19

Lo que queda instalado, y quién lo mantiene.

La clasificación de datos personales colombiana, escrita por nosotros

Safetica trae clasificaciones predefinidas con nombre de regulación: «Personal: GDPR» para Europa, «Personal: LGPD» para Brasil, «Finance: PCI DSS», «Personal: CCPA» y «Personal: PIPEDA». No trae ninguna para la Ley 1581 de Colombia, y la única de América Latina es la de Brasil. Así que la escribimos nosotros con las reglas de contenido del producto, la probamos contra tus propios archivos hasta que deje de marcar de más, y la mantenemos cuando cambie. El análisis de contenido personalizable empieza en Premium.

La consola configurada y los agentes desplegados

La consola andando con tu estructura organizativa sincronizada, y el agente instalado en los equipos que definas. Windows y macOS, con la salvedad de plataformas que está publicada más abajo.

El perímetro de destinos, decidido contigo

Qué destinos son confiables para tu empresa y cuáles no, empezando por revisar los grupos que el producto ya trae marcados —incluida la IA generativa, que viene como no confiable de fábrica— y ajustándolos a las herramientas que tu gente usa de verdad.

Las políticas puestas, con la acción elegida una por una

Para cada destino, cuál de las cinco acciones se aplica: permitir, registrar, avisar, bloquear con anulación o bloquear. Se arranca registrando y avisando, y se sube sólo donde lo medido diga que hace falta.

La lectura de los reportes, mientras dure la licencia

Los reportes que el plan genere no llegan a un buzón para que alguien los archive: se leen contigo, se decide qué se ajusta y se ajusta. Es el cuarto y el quinto paso del ciclo, hechos con alguien al lado.

La versión del agente, al día durante toda la licencia

Es un entregable y no mantenimiento decorativo, y el fabricante lo dejó por escrito: publicó un aviso de acción requerida donde dice que desde octubre de 2026 Microsoft y los fabricantes de antivirus bloquearán el controlador vulnerable que usan los clientes de Safetica anteriores a la versión 11.35, y que un cliente bloqueado no arranca. A eso se suma que hay funciones que sólo existen a partir de cierta versión, y que las actualizaciones no llegan a todos los equipos a la vez: un equipo instala la versión más nueva disponible para ese equipo, que no siempre es la última publicada. Seguir eso equipo por equipo es trabajo, y es nuestro.

Fuente: Aviso «Action required» del fabricante · support.safetica.com/en/knowledge-base/list-of-found-vulnerabilities, verificado 2026-08-19 · Notas de versión del cliente, 7-ago-2026 · support.safetica.com/en/knowledge-base/release-notes-cloud, verificado 2026-08-19

Reglas del juego

Las condiciones, publicadas. Empezando por la que más descalifica.

  1. Todos los usuarios del entorno van en el mismo plan

    La regla del fabricante es literal: «All users must be on the same plan». No se pueden mezclar Standard y Premium en un mismo entorno. Si diez personas necesitan una función que sólo trae Premium, el entorno entero sube a Premium. Es la condición que más cambia el tamaño de una propuesta, y por eso va primera.

    Fuente: support.safetica.com/en/knowledge-base/product-plan-limits, verificado 2026-08-19

  2. Las plataformas donde corre, y las que no aparecen

    Windows 10 y 11 de 64 bits con sus parches, Windows Server 2019 en adelante, y macOS 12 o superior —que además exige otorgar permisos al cliente mediante un perfil de configuración de Apple—. Windows sobre ARM está declarado como NO soportado. Linux, iOS y Android no figuran en los requisitos publicados del fabricante. El requisito del equipo es procesador de cuatro núcleos a 2,4 GHz, 4 GB de RAM y 8 GB de disco, y el fabricante advierte que el OCR puede pedir más.

    Fuente: support.safetica.com/en/knowledge-base/system-requirements-and-compatibility-overview, verificado 2026-08-19

  3. Standard no tiene IA. Ninguna.

    Toda la IA de Safetica empieza en Premium. Standard no trae clasificación por IA, ni Smart insights, ni AI summary, ni sugerencias de destino, ni detección de anomalías, ni integración SIEM. Tampoco copia sombra del archivo del incidente. El análisis de contenido en la nube en Standard se cobra aparte, y en Premium y Enterprise viene con cuota mensual por usuario. Es la matriz del propio fabricante, no una lectura nuestra.

    Fuente: support.safetica.com/en/knowledge-base/comparing-product-plans, verificado 2026-08-19 · support.safetica.com/en/knowledge-base/product-plan-limits, verificado 2026-08-19
  4. Lo que el usuario teclea a mano en el chat no se inspecciona

    En ninguna plataforma. La cita del fabricante es literal: «Text that users type directly into the chat is not affected.» Safetica intercepta el archivo adjunto, el texto pegado y el texto arrastrado — no la digitación. Quien copie a mano un dato de un archivo y lo escriba en el chat queda fuera de este control, y hay que decirlo antes de que lo pregunten.

    Fuente: support.safetica.com/en/knowledge-base/file-uploads-to-ai-assistants, verificado 2026-08-19

  5. En macOS sólo se controla la subida de archivos

    El pegado y el arrastre de texto hacia un asistente de IA se controlan en Windows y no en macOS. La inspección de los prompts enviados como texto es de Windows y, además, sólo dentro de navegadores web: no en las aplicaciones de escritorio. Un parque con muchos Mac recibe una cobertura menor sobre este canal.

    Fuente: support.safetica.com/en/knowledge-base/file-uploads-to-ai-assistants, verificado 2026-08-19

  6. La lista de asistentes cubiertos es cerrada, y Gemini no está en ella

    El tipo de destino dedicado cubre exactamente cinco, y son estos: ChatGPT Classic, Claude Desktop (Chat + Cowork), Microsoft Copilot, Microsoft 365 Copilot, Claude Cowork. Google Gemini no está en esa lista: se gobierna con «Upload to web», que es el mecanismo genérico y menos específico, y lo mismo vale para cualquier otra herramienta de IA. Y va el que más se confunde en una cotización: GitHub Copilot no está cubierto, y no es el mismo producto que Microsoft Copilot aunque los dos se llamen Copilot y los dos sean de Microsoft. Sobre ChatGPT hay además un matiz del propio fabricante: la cobertura para copiar y pegar es la de «ChatGPT Classic», y las subidas al «new ChatGPT» hoy no se pueden controlar.

    Fuente: support.safetica.com/en/knowledge-base/file-uploads-to-ai-assistants, verificado 2026-08-19

  7. El control de asistentes de IA exige una versión mínima del agente

    Y no es una condición de plan, es de versión del cliente. El fabricante la declara así: «AI assistants protection (needs Safetica Client 11.38.17+ (Windows) or 11.40.7+ (macOS))». En Windows llegó con la 11.38, del 5 de agosto de 2026; en macOS, con la 11.40.7. Hasta que los equipos alcancen esa versión la función no opera, y el ritmo no lo pone el cliente: el propio fabricante advierte que «an update always installs the newest version available to that device — which isn’t always the latest version released». O sea que hay que seguirlo equipo por equipo, y eso es trabajo de alguien.

    Fuente: Notas de versión del cliente, 7-ago-2026 · support.safetica.com/en/knowledge-base/release-notes-cloud, verificado 2026-08-19

  8. La generación automática de etiquetas por IA exige 10.000 archivos y 10 dispositivos

    Por debajo de ese umbral no hay generación automática. Queda la generación manual desde 1.000 archivos, que el propio fabricante advierte que es menos precisa. El sistema produce entre 5 y 30 etiquetas y las refresca cada 7 días durante el acceso anticipado, que pasarán a 30 días al terminarlo. Esto descalifica la clasificación automática por IA en una empresa pequeña, y preferimos decirlo antes de vender la función que después.

    Fuente: support.safetica.com/en/knowledge-base/smart-tags, verificado 2026-08-19

  9. Los techos del plan, en números

    Retención de datos hasta 12, 24 o 36 meses según el plan. Cuentas de administrador: 5, 15 o 50. Máximo de reportes: 5, 20 o sin tope. Rango de fechas de un reporte: hasta 1, 3 o 6 meses. Análisis de contenido en la nube: 200 o 600 archivos por usuario y mes en Premium y Enterprise, y en Standard no está incluido. Son límites medidos y facturables: cualquier propuesta seria los dimensiona antes de firmar.

    Fuente: support.safetica.com/en/knowledge-base/product-plan-limits, verificado 2026-08-19

  10. Lo que hay publicado es un objetivo de servicio, no un SLA

    El fabricante publica un Service Level Objective por plan: 95 % en Standard, 96 % en Premium y 98 % en Enterprise. Un SLO es un objetivo, no un compromiso contractual con penalidad, y en la página de documentos legales de Safetica no figura ningún SLA. Conviene además leer el número: 98 % de disponibilidad son unas 7,3 horas de indisponibilidad al mes. Es modesto para un servicio de seguridad y es mejor saberlo ahora.

    Fuente: support.safetica.com/en/knowledge-base/comparing-product-plans, verificado 2026-08-19 · safetica.com/legal, verificado 2026-08-19

  11. El SIEM entra por webhook en formato OCSF, y no por syslog

    La integración es exclusivamente por webhooks, con JSON en formato OCSF, y está disponible desde Premium. Se pueden enviar los insights de todas las severidades, el rastro de acciones de administrador, o ambos. El fabricante nombra QRadar, Rapid7, Splunk y FortiSIEM, y admite cualquier SIEM que reciba por webhook. Syslog no está soportado: si tu recolección es por syslog, hay que resolverlo antes.

    Fuente: support.safetica.com/en/knowledge-base/insights-to-siem, verificado 2026-08-19

  12. No encontramos documentación pública de una API REST

    El título dice exactamente lo que podemos sostener y ni una palabra más: buscamos y no encontramos un portal de documentación de una API REST pública de la plataforma nube. No es lo mismo que afirmar que no existe — nadie puede probar una ausencia, y convertir el límite de nuestra búsqueda en un hecho sobre producto ajeno sería inventar. Lo que sí está documentado: los webhooks son de salida y sólo hacia SIEM, no de propósito general; y la conexión de analítica hacia Power BI o Tableau existe únicamente en el producto on-premise, o sea que los planes nube, incluido Enterprise, no la tienen. Si tu plan es tablero propio, conviene resolverlo antes de firmar.

    Fuente: Investigación propia sobre fuentes oficiales de Safetica, 2026-08-19 · support.safetica.com/en/knowledge-base/product-plan-limits, verificado 2026-08-19

  13. Dónde vive la información: la región se elige, y no se cruza

    La plataforma corre sobre Microsoft Azure con tres regiones: «West Europe» para Europa, «West US 2» para Estados Unidos y «Brazil South (São Paulo)», este último anunciado el 24 de noviembre de 2025 para atender a América Latina. El procesamiento y los datos en reposo se quedan dentro de la región elegida, y si un usuario viaja al exterior el tráfico se enruta de vuelta a su centro de datos. Dos salvedades: la región del tenant de Microsoft 365 queda atada a la que se eligió para Safetica y no se selecciona aparte, y cambiar de región después requiere intervención manual del fabricante. Los respaldos de la base de datos se conservan 30 días.

    Fuente: support.safetica.com/en/knowledge-base/faq-cloud-data-centers · safetica.com/resources/press/ai-driven-automation-insider-risk-protection-and-governance-capabilities, verificados 2026-08-19

Empecemos

Hablemos de qué información puede salir hoy de tu empresa.

Miramos por qué canales se está moviendo hoy tu información, qué destinos habría que gobernar primero y qué plan te sirve de verdad. Sin compromiso y sin libreto.

Antes de que te vayas

Te mostramos qué información puede salir hoy de tu empresa.

Revisamos contigo por dónde se mueve hoy tu información, qué destinos están abiertos y qué se puede exigir. Sin costo y sin compromiso.

Dinos cuántos equipos son y qué información te preocupa que salga. Con eso te decimos por dónde empezar.