El mejor antivirus no detiene a alguien que entrega su clave.
PhishGuard simula el ataque contra tu propia gente, mide exactamente quién cae, forma con esos resultados y vuelve a medir. Lo que se lleva a gerencia no es una opinión: es el antes y el después.
Una cifra sola no dice nada. Dos, sí.
La primera campaña te dice dónde estás parado. La segunda —después de la charla construida con tus propios resultados— es la que demuestra que algo cambió.
No hay una nota de corte del sector que sirva para todos: depende del tamaño, del rubro y de cuánta formación haya habido antes. La referencia útil es la tuya, y por eso el servicio mide dos veces.
- Primera campaña12,9%
- Después de la formación4,1%
La única comparación que importa es contra ti mismo: la primera campaña fija el punto de partida, la segunda dice si la formación sirvió.
Nadie cae por descuidado. Se cae por confiado — y con razón.
Llevamos años trabajando con usuarios finales, y el patrón no cambia: la persona que hace clic no es la distraída de la oficina. Suele ser la que más trabaja, la que responde rápido, la que abre cuarenta correos antes del almuerzo porque ese es su trabajo.
El ataque no vence la desconfianza de nadie. Toma prestada una confianza que ya estaba puesta — en el portal de nómina que usa todos los días, en el remitente que le escribe cada semana, en el jefe que pide algo urgente un viernes. Después de años de usar las mismas herramientas sin que pase nada, esa confianza es razonable. Y es exactamente la que se explota.
Por eso una charla genérica sobre «no abra correos sospechosos» no mueve la aguja: el correo que funciona no se ve sospechoso. Se ve como el martes pasado.
Más de 7 de cada 10
empresas latinoamericanas reportan haber enfrentado phishing
1 de cada 6
no puede confirmar si fue víctima de un incidente
ESET Security Report 2026 · 962 empresas, 10 países
Gratis La primera simulación corre por nuestra cuenta
Montamos la campaña, la ejecutamos y te entregamos el informe. Después decides si quieres seguir.
Estas son las técnicas. No son teoría: están catalogadas.
Cada una tiene su identificador en MITRE ATT&CK, el catálogo público de tácticas y técnicas que usan los atacantes reales. Las simulamos, y enseñamos a reconocerlas.
El enlace que va a un sitio idéntico al tuyo
T1566.002EnterpriseUn correo que reproduce el portal de nómina, la intranet o el correo web de la empresa. La página es una copia fiel; lo único distinto es la dirección, y nadie la lee.
Por qué funciona: Tu gente entra a ese portal todos los días. La confianza no se la gana el atacante: ya estaba puesta en la pantalla que imitó.
El adjunto que se abre porque era esperado
T1566.001EnterpriseUna factura, una orden de compra, una hoja de vida. Llega al área que precisamente recibe facturas, órdenes o candidatos todo el día.
Por qué funciona: No es un archivo raro en un correo raro: es el archivo de siempre en el buzón de siempre. Abrirlo no es un descuido, es el trabajo.
El mensaje que viene del jefe
T1656EnterpriseUna petición urgente firmada por la gerencia, o por un proveedor conocido, pidiendo un pago, un cambio de cuenta bancaria o una clave. Suele llegar un viernes por la tarde.
Por qué funciona: Acá el atacante no ataca a la persona: ataca la jerarquía. Poner en duda al gerente cuesta más que hacer la transferencia.
El que no pide nada, solo pregunta
T1598EnterpriseAlguien que se presenta como del proveedor de tecnología y confirma datos sueltos: quién administra tal sistema, qué versión usan, cuál es el correo del área. No pide claves.
Por qué funciona: Como no pide nada peligroso, nadie lo reporta. Es reconocimiento, y es la razón por la que el ataque siguiente sí sabe a quién escribirle.
La llamada de la mesa de ayuda
T1566.004EnterpriseUna voz que llama para «validar un incidente» y pide el código que acaba de llegar al celular. A veces llama después de generar el propio bloqueo que dice venir a resolver.
Por qué funciona: Una voz humana pidiendo ayuda desarma más que un correo. Y quien llama parece estar del mismo lado.
El SMS y el código QR
T1660MobileUn mensaje de texto del banco o de la transportadora, o un QR pegado encima de otro en un recibo o un afiche. El teléfono abre el enlace sin mostrar a dónde va.
Por qué funciona: El celular es personal y no tiene tu consola encima. Y un QR no se puede leer con los ojos: se confía o no se escanea.
Los identificadores corresponden al catálogo MITRE ATT&CK (matrices Enterprise y Mobile) y se pueden verificar en attack.mitre.org.
© 2026 The MITRE Corporation. This work is reproduced and distributed with the permission of The MITRE Corporation.
Simular, medir, formar, volver a medir.
Nadie compra que le digan cuántos de los suyos cayeron. Se compra bajarlo — y poder probarlo. Por eso el servicio es un ciclo y no un informe.
01
Planeamos y simulamos
Diseñamos los correos y la página de aterrizaje a la medida de tu empresa, y segmentamos a la gente por perfil laboral. La campaña sale desde dominios configurados para el ejercicio.
02
Medimos sin maquillaje
Entregados, abiertos, clics, formularios completados y reportes. Datos duros de lo que hizo tu gente, no impresiones sobre lo que haría.
03
Formamos con lo que pasó
Charla de concientización construida sobre los resultados de TU empresa — el correo que funcionó, y por qué funcionó. No teoría genérica.
04
Volvemos a medir
La segunda simulación muestra el antes y el después. Eso es lo que se presenta a gerencia, y es la única prueba de que la formación sirvió.
Cada correo deja cinco huellas, y todas terminan en tu informe.
Esta es la anatomía de una campaña. Los números de abajo son un ejemplo sobre 1.000 correos — lo que importa es que tu informe trae exactamente estas filas, con tus cifras.
- Correos enviados1.000
La campaña completa, segmentada por perfil laboral.
- Entregados982
Llegaron a la bandeja. Los que no, ya dicen algo del filtro.
- Abiertos413
Abrir no es fallar: es la superficie real de exposición.
- Hicieron clic127
Acá empieza el problema. Es la métrica que se compara contra la mediana.
- Entregaron credenciales38
El dato que se lleva a gerencia. Un atacante real ya estaría adentro.
61 reportaron el correo
El desenlace que buscamos. Es el número que sube con la formación.
Un informe que se entiende sin ser de sistemas.
Al cerrar la campaña recibes, en las casillas que tú autorices:
- Correos enviados y tasa de entrega
- Correos abiertos
- Clics en el enlace
- Formularios completados
- Reportes de correo sospechoso
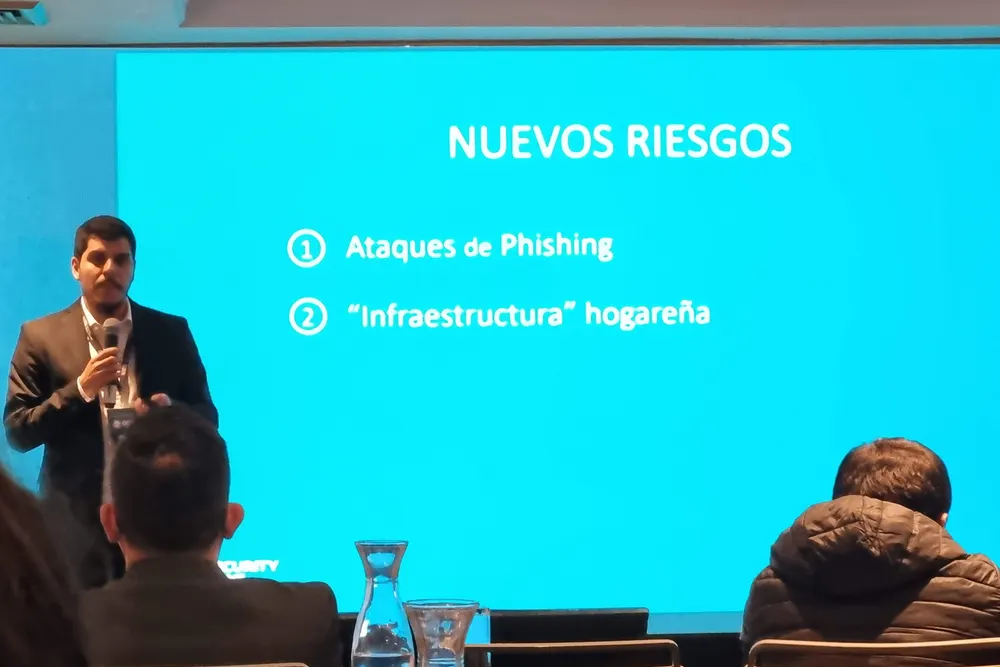
La charla se arma con el correo que sí funcionó en tu empresa.
Es la diferencia entre una capacitación genérica y una sesión donde la gente reconoce el mensaje que ella misma abrió la semana pasada. Nadie discute un ejemplo propio.
Estas charlas las dictamos hace años en las instalaciones de nuestros clientes, y son la bisagra del ciclo: sin ellas, la segunda medición no tendría por qué dar distinto.
Dos caminos, y en uno no pagas nada extra.
Como servicio contratado
Campañas periódicas, informes ejecutivos y técnicos, y plan de formación continuo. Para empresas que se toman en serio el factor humano.
Desde 100 licencias ESET, va incluido
Si tienes 100 licencias ESET o más con nosotros, PhishGuard va incluido — igual que Administración Total. Así entendemos ser tu partner de seguridad.
Lo que hacemos con los datos, antes de que lo preguntes.
Las campañas se eliminan
Al terminar el plazo del ejercicio borramos las campañas desplegadas de la plataforma. Lo que queda es tu informe.
Los resultados van a quien tú autorices
El informe se entrega únicamente a las casillas de correo que la empresa designe.
Si usamos los datos, van anonimizados
Podemos usar resultados de forma agregada para explicar el servicio, nunca con la identidad de la persona ni de la empresa.
Hay que excluirnos de tus filtros
Los dominios del ejercicio deben excluirse de tu detección. Si el filtro los bloquea, la prueba mide el filtro y no a la gente.
Este resumen no reemplaza el contrato: las condiciones completas se firman con el servicio.
Gratis La primera simulación corre por nuestra cuenta.
Montamos la campaña, la ejecutamos y te entregamos el informe. Después decides si quieres seguir.
Una campaña por organización. El alcance se acuerda contigo antes de empezar.
Cinco condiciones, y ninguna es letra chica.
El gratuito tiene un costo real para nosotros: montar la campaña, ejecutarla y analizarla. Estas condiciones existen para que la prueba dé un resultado que sirva. Son el borde de la campaña sin costo, no de PhishGuard: el servicio se presta a cualquier tamaño, cotizado.
El gratuito aplica desde 50 buzones
La campaña sin costo requiere 50 buzones de correo corporativo o más disponibles para el ejercicio. Por debajo de esa cifra prestamos el mismo servicio, cotizado según el alcance que necesites.
Con dominio de correo propio
El ejercicio se ejecuta contra tu dominio corporativo. No aplica para organizaciones cuyo correo funcione sobre Gmail, Hotmail u otro servicio gratuito.
Que puedas excluirnos de tu filtro
Los dominios del ejercicio deben excluirse de tu detección mientras dura la campaña. Si el filtro los bloquea, la prueba mide el filtro y no a tu gente.
Solicitada por quien puede autorizarla
Dirección de tecnología, gerencia o el responsable de seguridad. Vamos a simular un ataque contra tus empleados: eso lo autoriza alguien con facultad para hacerlo.
Una por organización
La campaña sin costo se otorga una sola vez por NIT, y para empresas con operación en Colombia.
Condiciones completas en los términos de la promoción.