Tu plataforma, nuestra responsabilidad. Tú pides, nosotros entregamos.
Tú adquieres tu plataforma ESET. Nosotros la configuramos, la desplegamos junto a tu equipo, la afinamos y la operamos como parte de tu organización — sin que pierdas nunca el acceso ni el control de tu consola.
El catálogo completo del servicio. Sin adjetivos.
Esto es lo que un servicio administrado significa, tarea por tarea. Cada una dice con qué ritmo se presta y qué te ahorra — para que puedas exigirla, no sólo leerla.
Gestión de la protección
Políticas que evolucionan contigo
Revisión periódicaDiseñamos, aplicamos y revisamos de forma periódica las políticas de servidores y estaciones, alineadas con las recomendaciones del fabricante y con lo que tu organización necesita hoy.
Qué te ahorra: La configuración deja de ser una foto del día que se firmó el contrato. Cuando abres una sede, cambias de nómina o llega un equipo nuevo, la política ya lo contempla.
Grupos dinámicos que clasifican solos
ContinuoCreamos y mantenemos los grupos dinámicos que aplican automáticamente la protección adecuada a cada tipo de equipo según sus características reales.
Qué te ahorra: Un portátil nuevo entra a la política que le toca sin que nadie lo mueva a mano. Es el trabajo que se olvida hacer justo cuando la empresa crece rápido.
Tareas automatizadas, creadas y supervisadas
ProgramadoCreamos y supervisamos las tareas de actualización de productos y de módulos de detección, las exploraciones programadas y los demás procesos de administración de la consola.
Qué te ahorra: Programar una tarea toma diez minutos; darse cuenta de que lleva tres meses fallando es lo que cuesta. Nosotros miramos que hayan corrido.
Usuarios y roles de tu consola
A solicitudAdministramos los usuarios de la consola con los permisos que cada perfil necesita. Tus propias cuentas se tratan como cambio sensible por definición: se tocan con tu aprobación previa.
Qué te ahorra: Cada persona ve lo que le corresponde, y tu acceso de administrador queda blindado frente a cualquier cambio nuestro.
Vigilancia y atención temprana
Seguimiento de las detecciones
En la ventana de servicioHacemos seguimiento de las detecciones de la protección endpoint apoyados en el alertamiento de la plataforma. Ante una detección crítica ejecutamos de inmediato las acciones de contención que preautorizaste en el acta de inicio, y te escalamos temprano con nuestra recomendación.
Qué te ahorra: La diferencia entre un equipo aislado en minutos y un lunes de reinstalar máquinas. Lo que decides una vez —qué autorizas de antemano— se ejecuta sin esperar a que alguien conteste el teléfono.
Alertas tempranas de lo que degrada la protección
ProactivoIdentificamos de forma proactiva las condiciones que bajan tu postura de protección —productos desactualizados, equipos sin conexión a la consola, equipos sin protección instalada, políticas sin aplicar— y gestionamos su corrección.
Qué te ahorra: Ésta es la brecha que crece en silencio: nadie reporta un equipo que dejó de reportarse. Es justamente el que un atacante encuentra primero.
Los estados de la consola, resueltos
En la ventana de servicioAtendemos y resolvemos las advertencias y los estados de la consola, y te escalamos únicamente los casos que requieren una decisión tuya.
Qué te ahorra: Tu equipo deja de abrir la consola para encontrarse cuarenta avisos amarillos y no saber cuál importa. Te llega el que sí.
Mantenimiento de la plataforma
Actualizaciones planificadas y ejecutadas
PlanificadoPlanificamos y ejecutamos las actualizaciones de la consola en entornos on-premise; en consola en la nube gestionamos agentes, productos y políticas de actualización automática. En ambos casos mantenemos agentes y productos en versiones vigentes y soportadas.
Qué te ahorra: Una versión que queda atrás deja de recibir capacidades nuevas y complica cualquier caso con el fabricante. Mantenerse al día es trabajo constante, no un proyecto.
Custodia de certificados y respaldos
On-premiseEn entornos on-premise custodiamos y respaldamos los certificados y las autoridades de certificación de tu consola, y te los entregamos al terminar el servicio.
Qué te ahorra: Perder la autoridad de certificación de la consola significa volver a desplegar agentes en todo el parque. Es el respaldo del que nadie se acuerda hasta que hace falta.
Salud de la plataforma, verificada
ContinuoVerificamos de forma continua que la consola y sus componentes funcionen correctamente, con nuestra propia plataforma de supervisión y sin desplegar agentes adicionales en tus equipos.
Qué te ahorra: Una consola que dejó de recibir datos sigue mostrando la última foto que tomó. Verde en pantalla y ciega por dentro es el peor de los escenarios.
Casos ante el fabricante, abiertos por nosotros
Hasta su cierreAbrimos, seguimos y escalamos los casos de soporte con ESET cuando el comportamiento del producto lo requiere, y los llevamos hasta su resolución.
Qué te ahorra: Nadie de tu equipo tiene que aprender a redactar un caso de soporte ni a perseguirlo. Somos partner Gold del fabricante y esa conversación la tenemos todos los días.
Licenciamiento vigilado
Con aviso anticipadoHacemos seguimiento del uso de tus licencias y te avisamos con tiempo de los vencimientos y de las necesidades de ampliación.
Qué te ahorra: Una licencia vencida se descubre normalmente cuando algo deja de funcionar. Aquí se descubre con semanas de anticipación y con una cotización lista.
A solicitud tuya
Instaladores listos cuando los pidas
A solicitudGeneramos y te entregamos instaladores actualizados para el despliegue que necesites, del producto y la versión que corresponda a tu suite.
Qué te ahorra: Tu mesa de ayuda deja de armar paquetes: pide el instalador y lo recibe listo para el equipo que va a proteger.
Informes a la medida de lo que te preguntan
A solicitudCreamos los informes que tu organización necesita, con las variables y la periodicidad que pidas, además del informe periódico del servicio.
Qué te ahorra: Cuando gerencia pide un dato que la consola no muestra de fábrica, la respuesta llega el mismo día en lugar de convertirse en un proyecto.
Notificaciones configuradas a tu gusto
A solicitudConfiguramos las alertas y notificaciones de la plataforma a la medida, y pueden dirigirse en tiempo real a los contactos que designes.
Qué te ahorra: La información llega a quien puede actuar, no a un buzón que nadie mira. Y el alertamiento de la plataforma sigue avisándole de noche y en fin de semana.
Inventario de hardware y software
A solicitudTe entregamos informes de inventario del hardware y del software instalado en el parque administrado, tomados de la propia plataforma.
Qué te ahorra: El inventario que te piden en cada auditoría y en cada renovación de seguros deja de armarse a mano en una hoja de cálculo.
Mensajes a los usuarios finales
Capacidad poco usadaCreamos, programamos y enviamos mensajes dirigidos a los usuarios finales de tu organización desde la plataforma: mantenimientos, caídas de servicio o cualquier información que necesites difundir.
Qué te ahorra: Un canal directo a la pantalla de cada empleado que ya pagaste y probablemente no sabías que tenías. Sirve para mucho más que seguridad.
Despliegue de software de terceros
Con piloto previoUsamos las capacidades de despliegue de la plataforma para distribuir e instalar software de terceros en tus equipos, con paquetes provistos o aprobados por ti, previa validación técnica de cada paquete y con plan de piloto y de reversión cuando el paquete lo permite.
Qué te ahorra: Convierte tu inversión en seguridad en una herramienta de gestión de TI. El licenciamiento y el soporte funcional de ese software siguen siendo tuyos o de tu proveedor.
Acompañamiento en tus auditorías
Cuando la necesitesTe entregamos la información y las evidencias de la plataforma que requieras para tus procesos de auditoría y de cumplimiento, con la trazabilidad de cada cambio.
Qué te ahorra: La semana previa a una auditoría deja de ser una carrera por reconstruir qué se cambió y cuándo. Ya está registrado.
Catálogo de configuraciones listas
Control de dispositivos extraíbles
Del catálogoGestión de medios extraíbles —memorias USB, discos externos, dispositivos móviles— con permisos por grupos de usuarios y listas de excepciones controladas.
Qué te ahorra: Es la vía de salida de información más simple que existe, y la que más rápido se cierra. Ya está diseñada y probada: se elige y se aplica.
Endurecimiento de servidores
Del catálogoProtección contra ataques de fuerza bruta sobre servicios expuestos, exclusiones optimizadas según el rol de cada servidor y configuraciones reforzadas para cargas críticas.
Qué te ahorra: Afinar un servidor de producción por ensayo y error cuesta caídas. Estas configuraciones vienen de años administrando servidores ajenos.
Protección de la navegación y el correo
Del catálogoControl web por categorías, protección contra phishing y reglas ajustadas al perfil de uso real de tu organización.
Qué te ahorra: La capa que ataja lo que llega por el canal por el que entra la mayoría de los intentos, sin volverse un bloqueo que la gente pide levantar a la semana.
Perfiles por tipo de usuario
Del catálogoPolíticas diferenciadas para equipos críticos, personal directivo, teletrabajo y estaciones de uso general, listas para aplicar sobre tus grupos.
Qué te ahorra: Una sola política para toda la empresa siempre queda floja para unos y molesta para otros. Ésta es la forma de tener las dos cosas bien.
Cifrado de disco completo
Según tu suiteCifrado de disco gestionado desde la consola, según la suite que tengas. Antes de activarlo definimos contigo el procedimiento de recuperación de claves y las responsabilidades de cada parte, y lo formalizamos.
Qué te ahorra: Un portátil perdido pasa de ser un incidente reportable a ser un activo que hay que reponer. El procedimiento de recuperación se acuerda antes, que es cuando se puede pensar con calma.
Qué cubrimos de los módulos XDR, y con qué se complementan
Cuando tu suite incluye módulos de detección y respuesta ampliada (XDR), como ESET Inspect, el servicio cubre su despliegue, su salud y su mantenimiento. La explotación de sus capacidades de investigación y caza de amenazas corresponde a los servicios MDR del ecosistema ESET, que se contratan como complemento y cuya adopción acompañamos dentro de este mismo modelo de servicio.
La consola no se desconfigura. Se queda quieta mientras la empresa sigue.
Toda plataforma de seguridad se configura con dedicación al principio. Alguien se sienta, arma los grupos, define las políticas, deja las tareas programadas y lo entrega funcionando. Ese día la protección corresponde exactamente a la empresa que la contrató.
Después empieza la operación diaria. Un correo caído, un servidor que hay que levantar, el proyecto que no puede esperar. La consola pasa a un segundo plano, y no porque nadie la quiera mirar: porque hay veinte cosas por delante y ninguna de ellas está fallando en pantalla.
Lo que sigue no hace ruido. Las políticas dejan de evolucionar con la organización. Las detecciones se acumulan sin que nadie las revise. Aparecen versiones nuevas y las que están se quedan atrás. Entran equipos que nunca recibieron el agente, y nadie lo nota porque un equipo sin protección tampoco reporta que le falta.
Así crece en silencio la brecha entre lo que la empresa contrató y lo que realmente aprovecha. No es un descuido de nadie: es lo que le pasa a cualquier equipo de tecnología que tiene una empresa entera que sostener. Administración Total existe para cerrar esa brecha y mantenerla cerrada.
Sin costo Un diagnóstico de tu consola ESET, sin costo
Revisamos junto a tu equipo el estado actual de tu consola y te mostramos, con datos de tu propia plataforma, qué está protegido hoy y qué capacidades ya pagaste y aún no usas.
Cinco fases, y la quinta no termina nunca.
El servicio cubre el ciclo de vida completo de la plataforma. Las cuatro primeras fases son cómo se llega; la quinta es el servicio.
01
Dimensionamiento y adquisición
Antes de vender nada, medimos: cuántos equipos, de qué tipo, con qué sistemas operativos y qué necesita realmente proteger tu organización. Sobre eso eliges tu licenciamiento, que puedes adquirir a uno, dos o tres años.
02
Configuración inicial
Configuramos tu consola completa: estructura de grupos, políticas base, tareas automatizadas, notificaciones e informes, con las mejores prácticas del fabricante aplicadas al entorno que acabamos de dimensionar.
03
Despliegue conjunto
Armamos con tu equipo un plan de despliegue por etapas y lo ejecutamos coordinados, incluida la coordinación del retiro de la solución anterior cuando aplica, hasta alcanzar la cobertura acordada con el menor impacto posible en tu operación.
04
Afinamiento y puesta en marcha
Con la plataforma desplegada ajustamos políticas, exclusiones, tareas y notificaciones según el comportamiento real de tu entorno. La puesta en marcha se formaliza con un acta de aceptación: cobertura, conectividad, políticas aplicadas, acciones de contención preautorizadas y catálogo de cambios sensibles.
05
Operación total continua
A partir de ahí la plataforma queda en manos de un equipo especialista cuya tarea es que funcione: vigilancia, mantenimiento, solicitudes, informes y mejora continua. Tú conservas tu acceso completo y puedes operarla cuando quieras — no tienes que hacerlo, pero siempre puedes.
El servicio se ve, se lee y se firma.
Informe mensual del estado de seguridad
Estado de la protección, detecciones relevantes del período, acciones ejecutadas y recomendaciones, con el detalle de cada cambio que hicimos y quién lo hizo.
Una hora de consultoría al mes
Una sesión mensual de una (1) hora con un especialista en seguridad informática, para consultar sobre tu postura de ciberseguridad — no sobre la consola, sobre tus decisiones.
Presencia en tus comités de seguridad
Un representante de ColCiber participa en tus comités con la periodicidad que acordemos en el acta de inicio, y lleva los indicadores del período.
Evidencias listas para auditoría
Información, informes y evidencias de la plataforma con la trazabilidad de cada cambio, útiles para tus auditorías internas y externas y para tus marcos de cumplimiento.
Acta de aceptación de la puesta en marcha
Al cerrar el despliegue firmamos un acta con los criterios acordados —cobertura, conectividad, políticas aplicadas—, la matriz de acciones preautorizadas, el catálogo de cambios sensibles y la plantilla del plan de salida.
Nos das el acceso. Nosotros te dejamos cómo verificar cada cosa que hacemos.
Entregar el acceso administrativo de tu plataforma de seguridad a un tercero es una decisión seria. Éstas son las capas que la hacen verificable desde tu lado.
Cada cambio, registrado en tu consola
Todo cambio que hacemos queda registrado y documentado, y lo puedes ver en el registro de auditoría de tu propia consola además del detalle que acompaña el informe del período.
Los cambios sensibles llevan tu aprobación previa
En el acta de inicio proponemos el catálogo base de cambios que requieren tu visto bueno antes de ejecutarse —desactivar módulos de protección, tocar exclusiones globales, cambiar políticas de servidores críticos— y tú lo amplías según tu criterio.
Se puede volver atrás
Antes de cada cambio relevante preservamos la configuración previa, así que devolver la plataforma al estado anterior es una operación controlada y no una reconstrucción.
Sabemos quién hizo qué
Mantenemos el registro que vincula cada acción con el especialista que la ejecutó: un extracto acompaña el informe del período y el registro completo queda disponible para tus auditorías.
Tú puedes operar cuando quieras
Conservas acceso completo a tu consola. Los cambios que hagas directamente se identifican en el registro de auditoría, se evalúa su impacto y se incorporan al gobierno del servicio.
Cuando nos equivocamos, respondemos
Si un ajuste nuestro produce un efecto no deseado, lo revertimos, lo documentamos y lo reportamos en el informe del período.
Y así medimos nuestra propia gestión
Siete indicadores que te presentamos en las revisiones periódicas. Los valores objetivo de cada uno se acuerdan contigo al inicio, en el anexo de niveles de servicio.
- Tiempo de atención de tus solicitudes
- Tiempo de resolución, o de solución temporal, por severidad
- Tiempo de atención de detecciones y eventos críticos
- Equipos protegidos, conectados y actualizados sobre el parque
- Nivel de cumplimiento de políticas sobre el parque administrado
- Cumplimiento en la entrega de los informes del período
- Nivel de satisfacción con el servicio
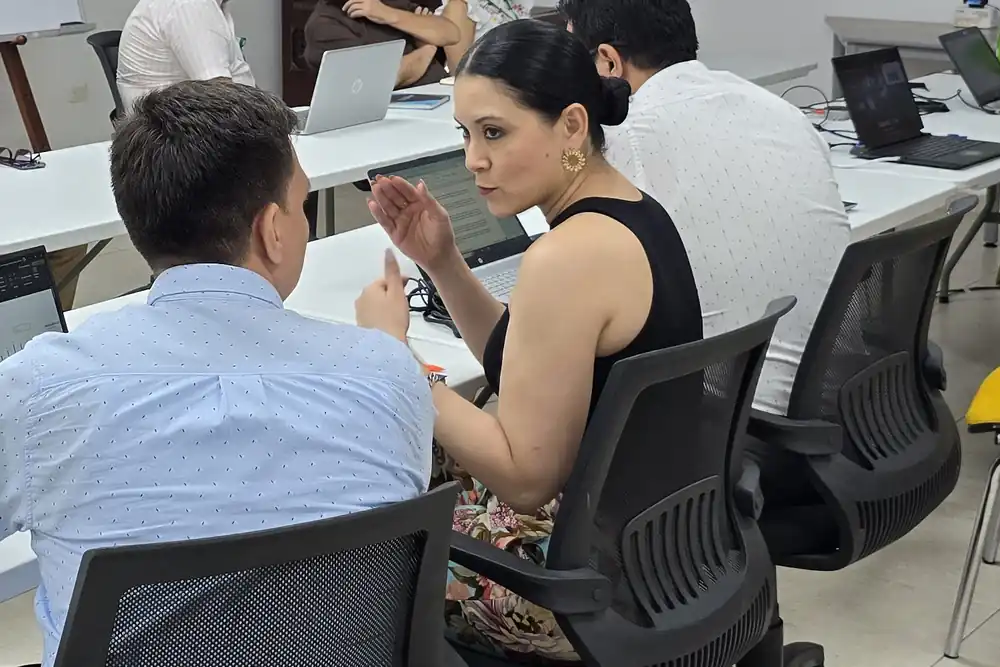
El despliegue lo armamos con tu equipo, paso por paso.
El plan de despliegue se arma con tu equipo y se ejecuta coordinado, por etapas y en las ventanas que menos afecten tu operación. Nos sentamos con tu gente, no le mandamos un instructivo.
Después de la puesta en marcha esa relación sigue: revisiones periódicas con tus indicadores en la mano, un representante nuestro en tus comités de seguridad, y una hora de consultoría al mes con un especialista para lo que necesites consultar.
Dos caminos, y en los dos es el mismo servicio.
Desde 100 licencias, va incluido
Si tienes 100 licencias ESET o más con nosotros, Administración Total va incluido sin costo adicional durante la vigencia de tu licenciamiento, sea cual sea el nivel que uses, y se presta dentro de la ventana de servicio estándar.
Por debajo de 100, el mismo servicio contratado
Con menos de 100 licencias prestamos exactamente el mismo servicio, cotizado según el tamaño de tu parque. El servicio contratado suma además el acompañamiento programado fuera de horario, sujeto a disponibilidad y solicitado con antelación.
Y ésta es la cobertura, dicha con claridad
Ventana de servicio estándar: Lunes a viernes de 8:00 a. m. a 5:00 p. m., y sábados de 9:00 a. m. a 11:00 a. m.
Tu protección no tiene horario
Los productos ESET protegen, detectan y bloquean de forma autónoma las 24 horas de todos los días, con independencia de la ventana de administración. Lo que la ventana define es cuándo trabajamos nosotros sobre la plataforma.
Incluido: administración en la ventana de servicio
El servicio que va sin costo adicional con tu licenciamiento se presta dentro de la ventana estándar: políticas, vigilancia, mantenimiento, solicitudes e informes, con especialista asignado.
Contratado: además, acompañamiento programado
El servicio contratado suma acompañamiento programado fuera de horario —ventanas de mantenimiento, actualizaciones de servidores, despliegues nocturnos—, sujeto a disponibilidad y solicitado con antelación.
Opción 7x24, para quien la necesita
Para organizaciones cuyo perfil de riesgo exige atención humana permanente, la cobertura 7x24 está disponible como opción con costo adicional, e incluye el canal telefónico de escalamiento crítico de forma permanente.
Un teléfono para lo crítico
Además de la mesa de ayuda, tienes un canal telefónico de escalamiento para eventos críticos, con los responsables y sus suplencias definidos en la matriz de contactos del acta de inicio.
Qué necesitas tener, qué hacemos con tus datos y cómo se sale.
Licenciamiento ESET vigente
El servicio administra tu plataforma, así que se apoya en que tu licenciamiento esté al día. Del vencimiento te avisamos nosotros, con tiempo.
Un usuario dedicado para nosotros, con doble factor
Creas un usuario exclusivo de ColCiber con privilegios de administrador y doble factor obligatorio. La credencial se custodia en nuestro gestor corporativo con rotación periódica, y puedes revocarla cuando quieras.
Un interlocutor que apruebe los cambios sensibles
Designas un interlocutor autorizado y un contacto alterno para aprobar los cambios sensibles y recibir los escalamientos. Es la persona que decide lo que es tuyo decidir.
Tus datos, para un solo fin
Consultamos únicamente los datos operativos que la administración de la plataforma requiere —estado de equipos y productos, versiones, políticas, detecciones e inventarios— y se usan exclusivamente para prestarte este servicio, conforme a la Ley 1581 de 2012 y al anexo de tratamiento de datos que firmamos al inicio.
La inteligencia artificial nos asiste, no opera tu consola
Nuestros especialistas se apoyan en tecnologías de inteligencia artificial para analizar información y preparar su trabajo. Toda acción sobre tu plataforma la ejecuta y la valida una persona de ColCiber, y tus datos no se usan para entrenar modelos.
Si algo nos pasa a nosotros, te enteras en 24 horas
Ante cualquier incidente de seguridad en la infraestructura de ColCiber que pudiera afectar el acceso a tu plataforma o a tus datos bajo nuestra custodia, notificamos a tu interlocutor dentro de las 24 horas, rotamos de inmediato las credenciales involucradas y te entregamos el informe del evento.
Sin permanencia, y la salida está escrita
Lo único con vigencia definida es tu licenciamiento ESET, que es tuyo. Del servicio puedes prescindir cuando lo decidas, sin penalidad: toda la configuración vive en tu consola y es tuya, y la entrega formal de accesos, documentación, histórico de cambios y respaldos se completa dentro de los 15 días hábiles siguientes.
Cuanto más fácil es salir, con más confianza se entra. Trabajamos para que te quedes por los resultados, no por un contrato.
Este resumen no reemplaza el contrato: las condiciones completas y los niveles de servicio se firman con el servicio.
Sin costo Un diagnóstico de tu consola ESET, sin costo.
Revisamos junto a tu equipo el estado actual de tu consola y te mostramos, con datos de tu propia plataforma, qué está protegido hoy y qué capacidades ya pagaste y aún no usas.
Una sesión por organización, con tu equipo de tecnología. El alcance se acuerda contigo antes de empezar.